İçindekiler 4
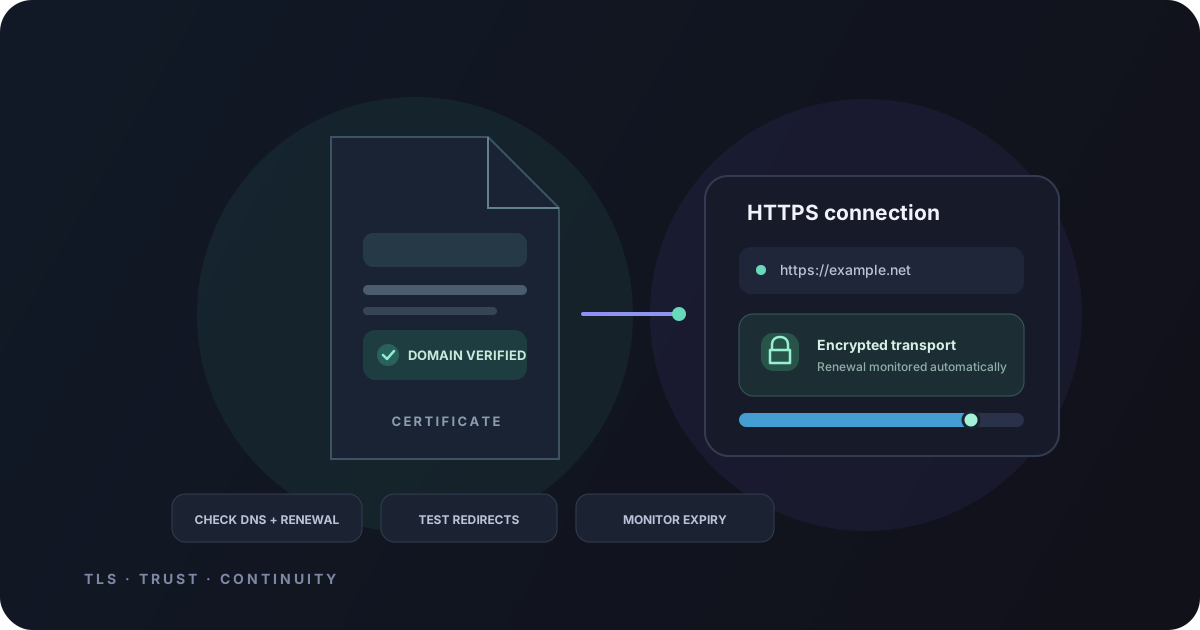
TLS sertifikası, tarayıcı ile sunucu arasındaki HTTPS bağlantısında sunucu kimliğinin doğrulanmasına ve trafiğin şifrelenmesine yardımcı olur. Sertifika süresinin dolması, alan adının sertifikada bulunmaması veya ara sertifika zincirinin eksik kurulması ziyaretçilerin tarayıcı uyarısı görmesine neden olabilir. Otomatik yenileme kurmak kadar yenilemenin gerçekten başarılı olduğunu izlemek de önemlidir.
Yenileme öncesi kontrol listesi
- Alan adlarını doğrulayın: Sertifikanın kapsadığı ana alan adı ve gerekiyorsa www/alt alan adlarının doğru olduğundan emin olun.
- Doğrulama yöntemini belirleyin: ACME sağlayıcısının HTTP-01 veya DNS-01 gibi doğrulama yöntemi, DNS ve web sunucusu yapılandırmanızla uyumlu olmalı.
- DNS ve proxy'yi kontrol edin: Alan adının doğru hedefe çözüldüğünü, doğrulama isteğinin doğru sunucuya ulaştığını ve varsa CDN/proxy'nin ilgili yolu engellemediğini kontrol edin.
- CAA kayıtlarını inceleyin: CAA politikası kullanıyorsanız sertifika düzenleyiciniz için izin bulunduğunu doğrulayın.
- Tam zinciri kurun: Web sunucusuna yalnızca leaf sertifikası değil, sağlayıcının yönergesine uygun sertifika zinciri yüklenmelidir.
Otomatik yenileme neden başarısız olabilir?
- DNS kaydı eski sunucuya gidiyor veya doğrulama için gerekli port/URL erişilemiyor.
- DNS-01 yöntemi kullanılıyorsa API kimlik bilgisi, izinleri veya TXT kaydı hatalı.
- ACME istemcisinin zamanlanmış görevi çalışmıyor ya da sertifika dosyalarını güncelliyor fakat web sunucusu yapılandırmasını yenilemiyor.
- Proxy, yönlendirme veya güvenlik kuralı HTTP-01 doğrulama yolunu değiştiriyor.
- Sertifika yenilenmiş olsa da sunucu eski dosyaları sunuyor veya servis yeniden yüklenmemiş.
Let’s Encrypt kullanıyorsanız sertifika ve ACME akışı için resmi dokümantasyonu izleyin. Yenileme denemesinin başarılı olduğunu belirli aralıklarla test edin ve sertifika bitiş tarihinden önce uyarı üreten bir izleme mekanizması kurun.
Tarayıcıdaki HTTPS hatasını inceleme
Hata mesajındaki alan adı ve sertifika tarihini kontrol edin; ardından sunucunun sunduğu sertifikadaki Subject Alternative Name alanlarının ziyaret edilen adı kapsadığını doğrulayın. Sertifika zinciri, TLS yapılandırması ve CDN'deki sertifika birbirinden farklı olabilir; ziyaretçinin bağlandığı uç noktayı test edin. HTTPS sayfasında kilit işareti görünmüyorsa karışık içerik (HTTP üzerinden yüklenen görsel veya betik) olup olmadığını tarayıcı geliştirici araçlarında kontrol edin.
Üretim ortamında güvenli değişiklik
Yeni sertifikayı önce doğru alan adı ve özel anahtarla eşleştirin; yapılandırma testini başarılı olmadan mevcut çalışan dosyaların üzerine yazmayın. Özel anahtarları web kök dizininde veya herkese açık depoda tutmayın. CDN ile origin sunucusu arasında da ayrı bir TLS yapılandırması bulunabileceğini unutmayın; sadece ziyaretçi tarafındaki sertifikayı yenilemek origin bağlantısını otomatik olarak düzeltmez.
DNS doğrulamasıyla ilgili sorunlarda DNS kayıt rehberini, e-posta sertifika politikaları için SPF, DKIM ve DMARC rehberini inceleyin.