İçindekiler 4
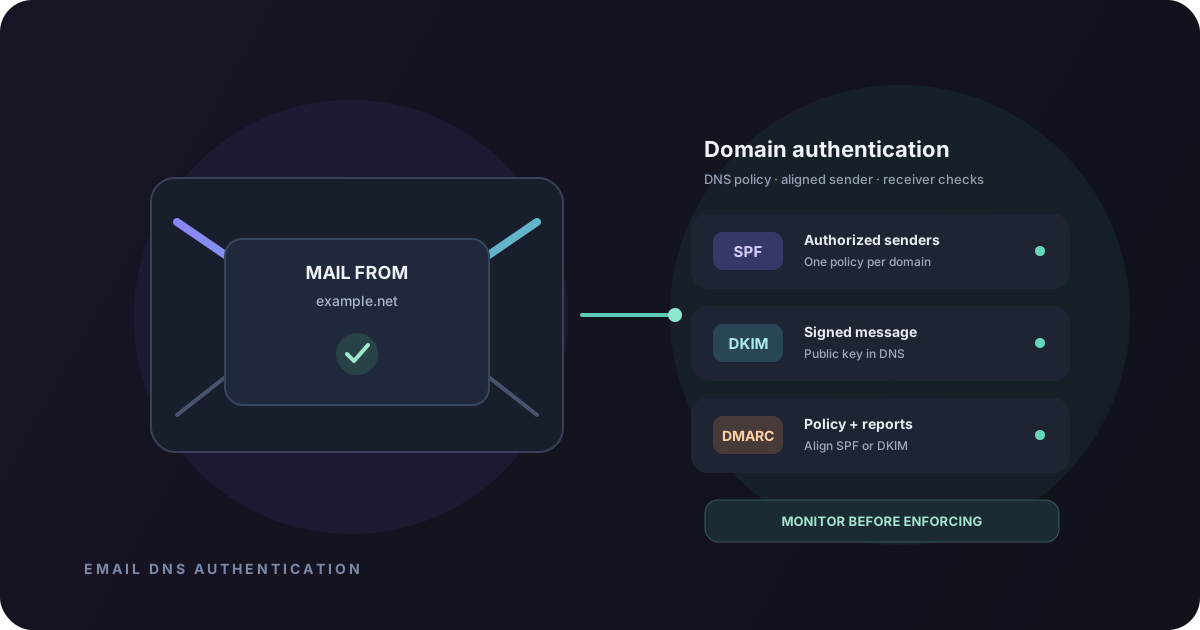
Alan adınız adına e-posta gönderen hizmetlerin doğrulanması, sahte gönderim riskini azaltmaya ve alıcı sistemlerin mesajı değerlendirmesine yardımcı olur. SPF, DKIM ve DMARC birbirinin yerine geçmez: SPF gönderen sunucuyu, DKIM mesaj imzasını, DMARC ise alan adı hizalaması ve alıcı politika/raporlama yaklaşımını tanımlar.
Üç mekanizmanın görevi
- SPF: Alan adının DNS TXT kaydında, o alan adına e-posta göndermeye yetkili sunucular tanımlanır. SPF, görünür From adresinin tek başına doğrulanması değildir; SPF sonucu ile DMARC hizalaması ayrıca değerlendirilir.
- DKIM: Gönderen posta sistemi mesaja kriptografik imza ekler. Alıcı, imza alanındaki seçici (selector) ve alan adı üzerinden DNS'teki açık anahtarı bulup imzayı doğrular. DNS kaydını e-posta sağlayıcınızın verdiği değerle oluşturun.
- DMARC: Alan adının From kimliğiyle SPF veya DKIM doğrulama alan adlarından en az birinin hizalanmasını değerlendirir; başarısız mesajlara uygulanacak politikayı ve isteğe bağlı raporlamayı tanımlar.
Kurulum sırası
- Alan adınızdan e-posta gönderen bütün sistemleri listeleyin: kurumsal posta, web sitesi formları, fatura/CRM hizmetleri ve pazarlama sağlayıcıları.
- Her gönderen sağlayıcının güncel SPF, DKIM ve DMARC yönergelerini alın. Sağlayıcıya özel kayıt değerini aynen uygulayın; örnek değeri gerçek kayıt gibi kullanmayın.
- Var olan SPF kaydını kontrol edip yetkili gönderenleri tek politikada birleştirin. Aynı alan adı için birden çok bağımsız SPF kaydı yayımlamayın; SPF DNS sorgu sınırlarını da göz önünde bulundurun.
- Her gönderici için DKIM'i etkinleştirin ve sağlayıcının belirttiği selector adına karşılık gelen TXT/CNAME kaydını ekleyin.
- DMARC'ı önce raporları değerlendirebileceğiniz izleme politikasıyla başlatın. Tüm meşru göndericilerin hizalandığını doğrulamadan karantina veya reddetme politikasına geçmeyin.
DMARC politikasını aceleyle sıkılaştırmayın
p=none raporlama/izleme için; p=quarantine ve p=reject ise başarısız mesajlara daha kısıtlayıcı davranış bildirir. Raporlama adresine gönderilen toplu raporlar alan adınızdan kimlerin e-posta gönderdiğini gösterebilir; bu raporları yetkisiz kişilerle paylaşmayın ve saklama/erişim politikasını belirleyin. Tüm meşru kaynaklar doğrulanıp hizalama sonuçları incelendikten sonra politikanızı kontrollü biçimde güncelleyin.
Yaygın DNS hataları
- Birden çok SPF TXT kaydı: Mevcut SPF kaydını güncelleyin; ikinci ayrı SPF kaydı eklemeyin.
- Yanlış kayıt adı: Sağlayıcının verdiği selector veya
_dmarcadını DNS panelinizin alan adı giriş biçimine göre doğru girin. - Sağlayıcının gönderenini unutmak: Web sitesi, bülten servisi veya CRM SPF/DKIM'e eklenmemişse bu sistemlerin e-postaları başarısız olabilir.
- MX kaydını gereksiz yere değiştirmek: SPF/DKIM/DMARC için değişiklik yaparken gelen e-postaları yönlendiren MX kayıtlarını koruyun.
- Test etmeden reddetme politikası: Üçüncü taraf sistemler hesaba katılmadan
p=rejectkullanmak gerçek e-postaların ulaşmamasına yol açabilir.
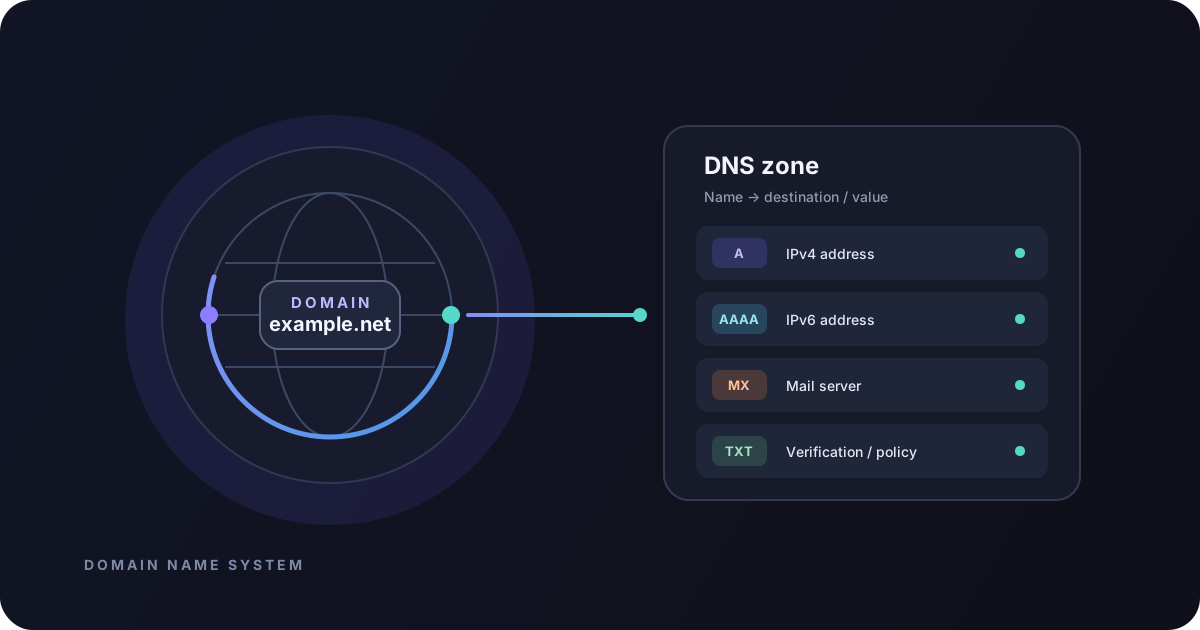
DNS kayıtlarını kontrol ederken yetkili bölgeyi ve önbellek süresini göz önünde bulundurun; temel sorgular için DNS kayıt rehberine bakın. Gmail göndericilerine yönelik güncel gereksinimler için Google'ın resmi gönderici yönergelerini inceleyin; sağlayıcı politikaları zaman içinde değişebilir.