İçindekiler 4
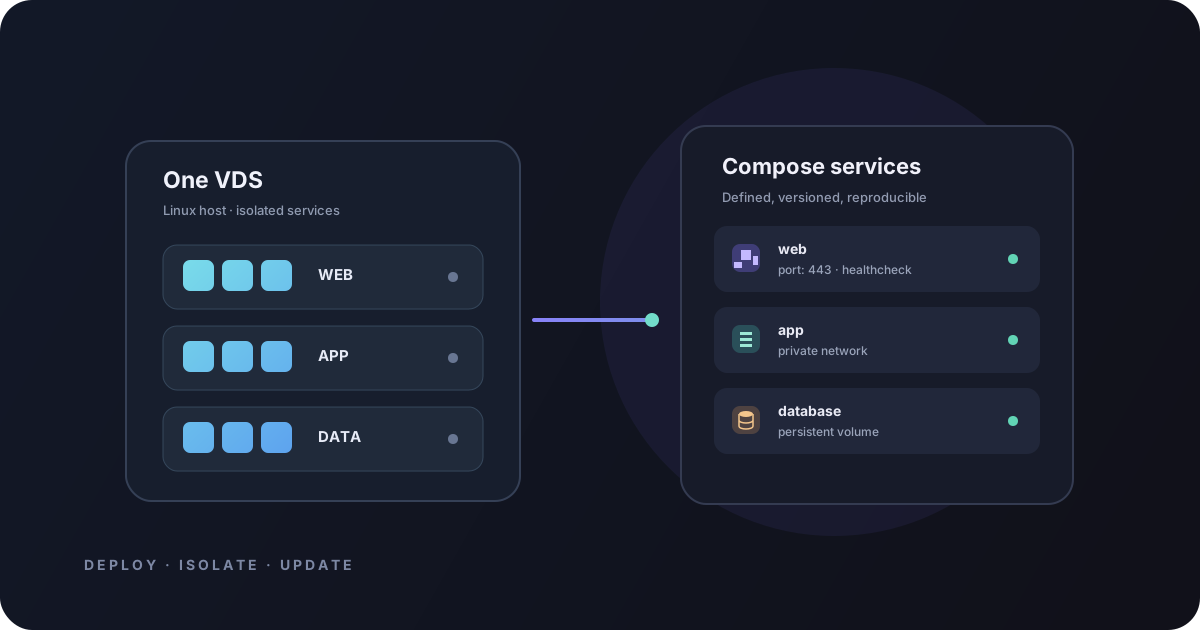
Docker, uygulamayı ve bağımlılıklarını konteynerlerde çalıştırmayı kolaylaştırır; Docker Compose ise birden fazla servisi tek bir yapılandırma dosyasında tanımlar. Konteyner, sanal makineyle aynı şey değildir: konteynerler VDS'in Linux çekirdeğini paylaşır. Bu nedenle konteyner kullanımı işletim sistemi güncellemesi, ağ güvenliği veya kaynak sınırı ihtiyacını ortadan kaldırmaz.
Başlamadan önce
- Uygulamanın işletim sistemi, CPU mimarisi ve bellek gereksinimini kontrol edin.
- Docker Engine'i dağıtımınız için Docker'ın resmi kurulum yönergesine göre yükleyin; kaynağı belirsiz kurulum betiklerini yönetici yetkisiyle çalıştırmayın.
- Firewall'da sadece gerekli dış erişim portlarını açın. Veritabanı portlarını genel internete yayınlamak yerine uygulama ağı içinde tutun.
- Uygulama verisinin hangi volume veya bind mount üzerinde saklandığını ve nasıl yedekleneceğini belirleyin.
Basit bir Compose örneği
Aşağıdaki örnek, Nginx statik içeriğini yalnızca sunucunun yerel arayüzünde dinletir. Genel internete açmak için TLS ve reverse proxy yapılandırmasını ayrıca tamamlayın:
services:
  web:
    image: nginx:stable
    restart: unless-stopped
    ports:
      - "127.0.0.1:8080:80"
    volumes:
      - ./html:/usr/share/nginx/html:ro
Örnekteki stable etiketi hareketlidir; üretimde test ettiğiniz belirli imaj sürümünü veya digest'i sabitleyin. Sürüm yükseltmesini önce test ortamında deneyin. Uygulamanın kalıcı verisi varsa container'ın geçici dosya sisteminde bırakmayın.
Dağıtım ve doğrulama
compose.yamldosyasını ve gerekli yapılandırmayı ayrı bir proje dizininde tutun.- Değişiklikleri uygulamadan önce
docker compose configile Compose dosyasını doğrulayın. docker compose up -dile servisleri başlatıpdocker compose psvedocker compose logs --tail=100ile durumlarını inceleyin.- Uygulamayı beklenen yerel adres ve porttan kontrol edin; reverse proxy, TLS ve DNS'i ayrı ayrı doğrulayın.
- Geri dönüş için önceki imaj sürümünü, yapılandırmayı ve veri yedeğini nasıl kullanacağınızı yazılı hale getirin.
Güvenlik ve bakım
- Docker daemon yönetici yetkisiyle çalışabilir;
dockergrubuna kullanıcı eklemek pratikte yüksek ayrıcalık verir. Erişimi yalnızca güvenilir yöneticilerle sınırlayın. - Docker API'sini doğrulamasız şekilde ağa açmayın. Kontrol soketini güvenilmeyen konteynerlere bağlamak host üzerinde ciddi yetkiler verebilir.
- Gizli değerleri imajın içine veya herkese açık Git deposuna koymayın. Secret saklama yöntemini, dosya izinlerini ve erişim kapsamını planlayın.
- İmajları güncel tutun, bilinmeyen kaynaktan imaj çekmeyin ve container'ın ihtiyaç duymadığı Linux capabilities/host erişimini vermeyin.
docker compose down -vvolume verisini silebilir; çalıştırmadan önce hangi verilerin kaldırılacağını inceleyin.
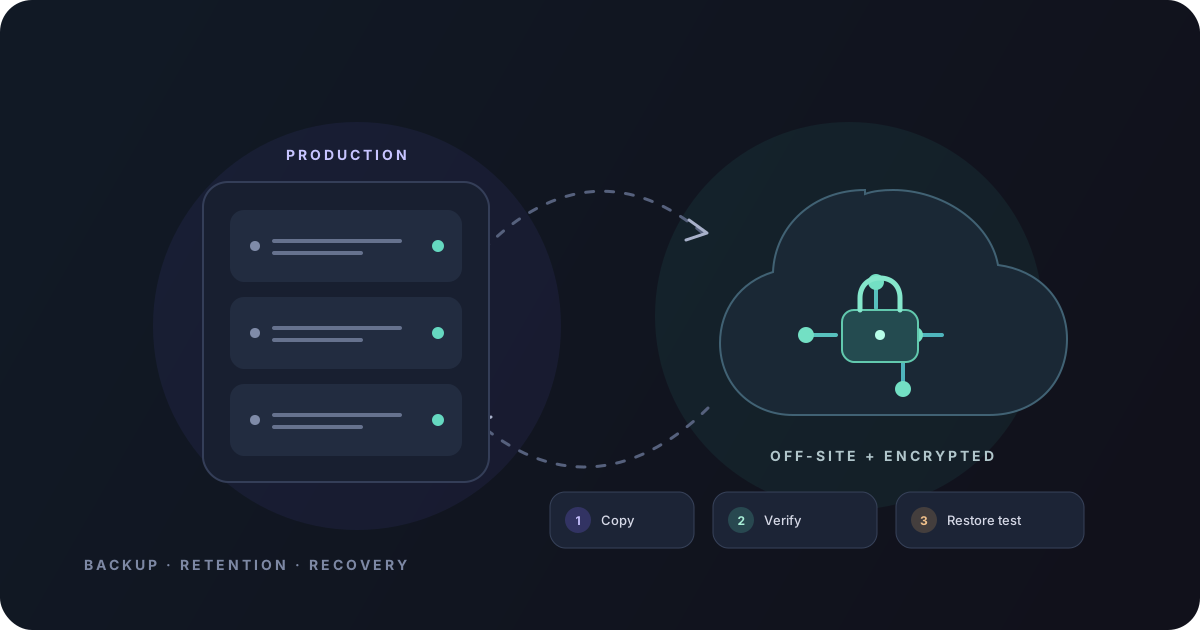
Kurulumdan sonra host işletim sistemini de güncelleyin, kaynakları izleyin ve VDS için ayrı yedekleme/geri yükleme planı oluşturun. Docker Compose davranışları için resmi Compose belgelerini ve sunucu yedekleme rehberini inceleyebilirsiniz.